近日,密码工程与硬件安全领域的国际顶级会议CHES2026 公布接收结果,软件学院葛春鹏、李延斌课题组论文“From Multiplication to Recovery: A Single-trace Side-Channel Attack on HQC(从乘法运算到密钥恢复:针对HQC的单能量迹侧信道攻击)”被录用发表。山东大学为论文第一完成单位和通讯单位。
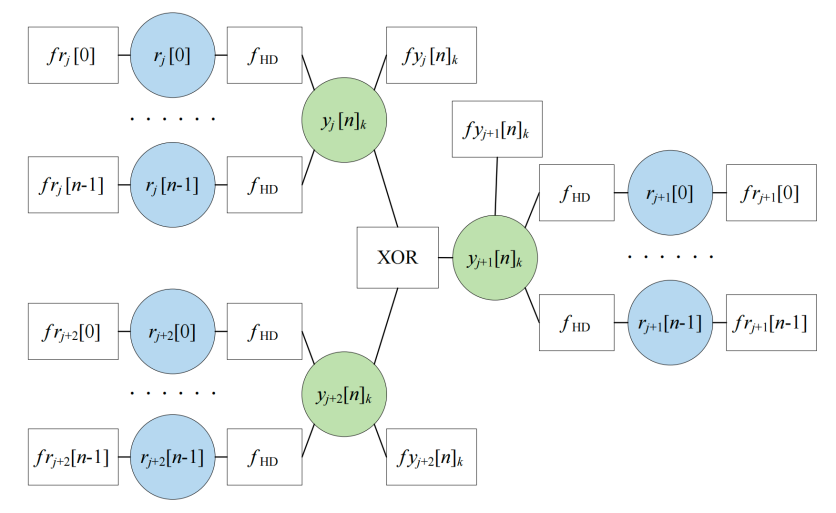
该研究聚焦后量子密码算法HQC的实现安全问题。HQC是NIST标准中基于编码的后量子密钥封装机制,其实际运行过程中产生的功耗、电磁等侧信道信息可能泄露密钥等敏感信息,而已有研究主要关注译码阶段的侧信道泄漏。针对这一问题,论文提出了一种面向Karatsuba多项式乘法的软分析侧信道攻击方法,通过构建融合运算依赖关系与泄漏信息的因子图,并结合HQC的二元运算和密钥稀疏特性优化推断算法,实现了对密钥信息的高效恢复。在此基础上,研究进一步提出联合密钥恢复框架,将乘法与译码阶段的泄漏信息协同利用,设计了联合侧信道分析与密码分析ISD算法的联合求解方案,在合法密文条件下实现单条攻击轨迹上的密钥恢复。针对HQC官网实现和Liboqs密码库实现的实验验证了所提方法的有效性,并展示了其在较高噪声条件下的恢复能力。该研究揭示了仅保护译码环节的局限性,为后量子密码的安全实现与侧信道防护设计提供了新的研究依据。
CHES是由国际密码协会(IACR)主办的密码工程与物理安全方向的旗舰会议,主要关注密码算法实现、密码侧信道安全等密码工程问题,该会议发表的论文代表着国际学术界和产业界在密码软硬件实现、密码嵌入式系统领域的最高水平。
(文/图:李延斌 责任编辑:葛春鹏)